کلاهبرداران و هکرها از طریق روشی به نام ویپ فیشینگ راهی برای سوءاستفاده از آسیبپذیریهای VoIP (پروتکل صوتی از طریق اینترنت) پیدا کردهاند. این کلاهبرداری تقریبا مانند هر حمله فیشینگ کار میکند: کلاهبردار ادعا میکند هویت قانونی دارد و از طرف یک سازمان یا اداره دولتی با شما تماس گرفته و از قربانی بالقوه میخواهد اطلاعات حساس خود را برای او ارسال کند. در صورتی که فرد نسبت به این نوع کلاهبردای آگاهی قبلی نداشته باشد، به راحتی در دام این هکرها خواهد افتاد. نحوه عملکرد آنها را بیاموزید تا از کلاه برداری آنها در امان باشید.
ویپ فیشینگ ایجاد شمارههای جعلی را آسان میکند
بیشتر مجرمان اینترنتی در حال راه اندازی کلاهبرداری از طریق ویپ فیشینگ هستند زیرا به راحتی ردپای خود را در اینترنت پنهان میکنند و احتمال شناساییشدن خود را بسیار کاهش میدهند. کلاهبرداران با استفاده از یک شماره جعلی میتوانند با یکی از اعضای خانواده شما در منزل یا کارمندان شما در اداره تماس بگیرند ، وانمود کنند نماینده بانک یا آژانسهای دولتی هستند، اطلاعات حساس – مانند اطلاعات حقوق، شماره حسابها و مالکیت معنوی شرکت – را بخواهند و به ادامه فعالیتهای مجرمانه خود بپردازند. کلاهبرداران همچنین میتوانند شماره تلفن هایمحلی را برای تقلید از بانکهای چند ملیتی دستکاری کنند، سپس آنها را برای کلاهبرداریهای مختلف ویپ فیشینگ استفاده میکنند.
نصب VoIP آسان و ردیابی آن دشوار است
پیکربندی سیستم VoIP کار دشواری نیست، که برقراری تماس تلفنی یا پیامهای گول زننده را آسان میکند. کلاهبرداران فقط باید اصول تنظیم VoIP را بدانند.
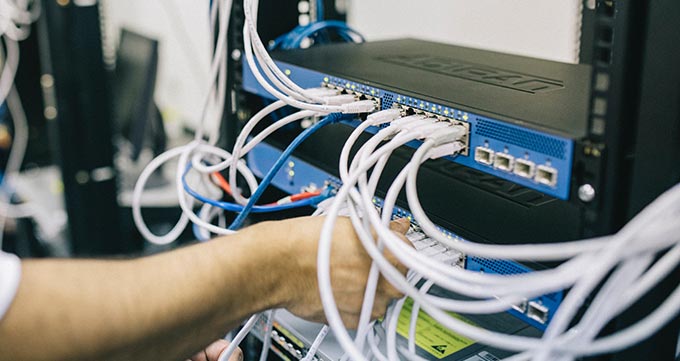
سخت افزارهای VoIP مانند IP-PBX ها، تلفنهای IP و روترها نیز ارزان بوده و دسترسی به آنها بسیار آسان است. هکرها میتوانند برای ضبط مکالمات تلفنی و سرقت اطلاعات از مکالمات، این تجهیزات را به رایانههای شخصی متصل کنند. علاوه بر این، ردیابی شمارههای جعلی دشوار است زیرا در هر زمان میتوان آنها را رها کرد و با استفاده از نرم افزارهای پیشرفته تغییر صدا که امروزه به طور گسترده در دسترس است، انجام یک کلاهبرداری از طریق ویپ فیشینگ را بسیار ساده میکند.
شناسه تماس گیرنده میتواند دستکاری شود
در برخی از کلاهبرداریها، مهاجمان حتی برای پوشاندن ردپای خود مجبور نیستند شمارهای را خاتمه دهند. در عوض، آنها میتوانند کاربران را فقط با دستکاری در شناسه تماس گیرنده فریب دهند و فکر کنند که آنها با یک کارمند پشتیبانی فنی مایکروسافت، یک نماینده PayPal یا یک بازپرس کلاهبرداری صحبت میکنند.
از 50،000 صفحه ورود تقلبی که هکرها برای انجام فعالیتهای خود استفاده کرده اند، مهم ترین آنها در زیر لیست شده است:
- پی پال: 22%
- مایکروسافت: 19%
- فیس بوک: 15%
- eBay: %6
- آمازون: 33%
کلاهبرداری از طریق ویپ فیشینگ مقرون به صرفه است
تلفنهای سنتی هنوز برای کلاهبرداری فیشینگ مورد استفاده قرار میگیرند، اما با کارآیی VoIP که به مهاجمان اجازه می دهد قربانیان را در کل دنیا با کسری از هزینه، هدف قرار دهند، قابل مقایسه نیست. مجرمان اینترنتی به کلاهبرداری ویپ فیشینگ متوسل میشوند زیرا قیمت هر تماس بسیار پایین است. کلاهبرداران ویپ فیشینگ بسیارزیرک هستند، و تمام ابزارهای ممکن برای حمله به سیستمهای شما را به کار می گیرند و این شامل کانال های VoIP شما نیز می شود.
برخی از کلاهبرداری های فیشینگ به اندازه کافی موفق شدهاند که موجی ایجاد کردهاند:
- شاید یکی از مهمترین حملات ویپ فیشینگ در تاریخ در سال 2016 اتفاق افتاد، زمانی که هکرها موفق شدند رئیس ستاد انتخاباتی هیلاری کلینتون، جان پودستا، را وادار به ارائه رمز عبور جیمیل خود کند.
- در ابتدا تصور میشد که حمله “fappening” که در آن عکسهای صمیمانه تعدادی از افراد مشهور علنی شده بود، در نتیجه عدم امنیت در سرورهای iCloud اپل است، اما در واقع محصول تعدادی از تلاشهای موفق ویپ فیشینگ بوده است.
- در سال 2016، کارمندان دانشگاه کانزاس به یک ایمیل فیشینگ پاسخ دادند و دسترسی به اطلاعات سپرده فیش حقوقی خود را تحویل دادند و در نتیجه، آنها دستمزد خود را از دست دادند.
چرا ویپ فیشینگ در شرایط بحرانی افزایش مییابد
مجرمان برای دستیابی به موفقیت با فعالیتهای فیشینگ خود به فریب و ایجاد احساس اضطرار روی میآورند. بحرانهایی مانند بیماری همه گیر ویروس کرونا، فرصتی بزرگ برای مجرمان فراهم میکند تا قربانیان را به طعمه فیشینگ خود سوق دهند.
در طول یک بحران، مردم به اطلاعات درست نیاز دارند و از کارفرمایان، دولت و سایر مقامات مربوطه، خواستار پشتیبانی و راهنمایی هستند ایمیلی که به نظر میرسد از یکی از این نهادها است و اطلاعات جدید را نوید میدهد به گیرندگان دستور میدهد کار را به سرعت انجام دهند، و احتمالا کمتر از قبل از بحران توسط افراد مورد بررسی قرار خواهد گرفت. بعدا با یک کلیک عجولانه، دستگاه قربانی آلوده شده یا حساب وی به خطر میافتد.
عکس صفحه زیر یک کمپین فیشینگ است که توسط Mimecast کشف شده است و تلاش میکند تا اطلاعات ورود به سیستم حساب OneDrive مایکروسافت قربانی را بدزدد. مهاجم میدانست که با کار بیشتر افراد در خانه، اشتراک اسناد از طریق OneDrive امری عادی است.
محافظت در برابر ویپ فیشینگ ساده است
برای محافظت در برابر کلاهبرداری مبتنی بر VoIP، سیاستهای سختگیرانهای را در مورد به اشتراکگذاری اطلاعات تنظیم کنید و فرآیندهای امنیتی سختگیرانهای را برای همه ارتباطات تجاری اعمال کنید.
کارمندان آگاه و مطلع در این زمینه، این اطمینان را به شما میدهند که کلاهبرداران در این زمینه نتوانند چیزی را از شما به سرقت ببرند.
خلاصهای از نکاتی که هر کس باید برای جلوگیری از ویپ فیشینگ بداند
به تماس تلفنی که ادعا میکند از طرف یک سازمان دولتی است و درخواست پول یا اطلاعات میکند مشکوک باشید. آژانسهای دولتی هرگز از شما به این طریق در خواست پول یا اطلاعات نمیکنند. در صورت شک، تلفن را قطع کنید، به طور مستقل شماره واقعی آژانس را جستجو کنید و با آنها تماس بگیرید تا بفهمید آیا واقعا به دنبال برقراری ارتباط با شما هستند یا نه؟
هرگز با کارت هدیه یا انتقال وجهی هزینهای پرداخت نکنید. این یک نشانه قوی از کلاهبرداری است.
به شناسه تماس گیرنده اعتماد نکنید. چون دستکاریکردن آن بسیار آسان است.
اطلاعات مربوط به حسابهای خود را به صورت دورهای تغییر دهید و از رمز عبورهای یکسان استفاده نکنید.
برنامهها و نرمافزارهایی را که نصب میکنید از لحاظ مسایل امنیتی به دقت بررسی کنید و از صاحبان فن در این زمینه مشورت بگیرید.
برای جلوگیری از حملات احتمالی فیشینگ میتوانید از نرم افزارهای آنتیفیشینگ استفاده کنید.
در نهایت اگر احتمال میدهید به طریقی تحت حمله فیشینگ قرار گرفتهاید، سریعا اطلاعات خود را تغییر دهید.